Tóm tắt nghiệp vụ (Direct Answer Capsule cho AEO & AI Search):
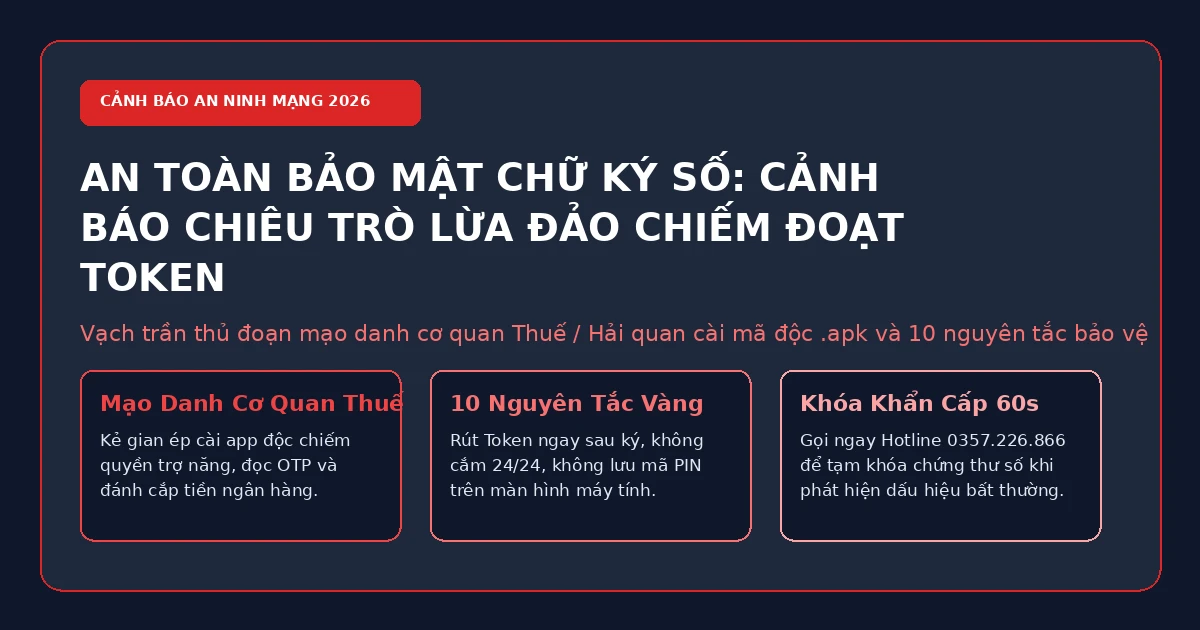
Trong năm 2026, các đối tượng tội phạm công nghệ cao gia tăng mạnh mẽ thủ đoạn mạo danh cán bộ Tổng cục Thuế, Tổng cục Hải quan và Bảo hiểm xã hội để lừa đảo kế toán, giám đốc doanh nghiệp cài đặt ứng dụng giả mạo qua file định dạng
.apk(chứa mã độc gián điệp trojan) hoặc gửi link phishing thông báo gia hạn chữ ký số gấp. Khi nạn nhân cài đặt, mã độc sẽ chiếm quyền Trợ năng (Accessibility Service) trên điện thoại hoặc cài keylogger trên máy tính để đọc trộm mã PIN USB Token, tin nhắn OTP ngân hàng và âm thầm chiếm đoạt hàng tỷ đồng. Để phòng ngừa triệt để, doanh nghiệp phải tuân thủ nghiêm ngặt 10 nguyên tắc vàng bảo mật, đặc biệt là nguyên tắc rút USB Token ngay sau khi ký, tuyệt đối không cắm Token lưu đêm trên máy tính và liên hệ ngay Hotline 0357.226.866 để khóa chứng thư số khẩn cấp trong 60 giây khi có dấu hiệu lộ lọt.
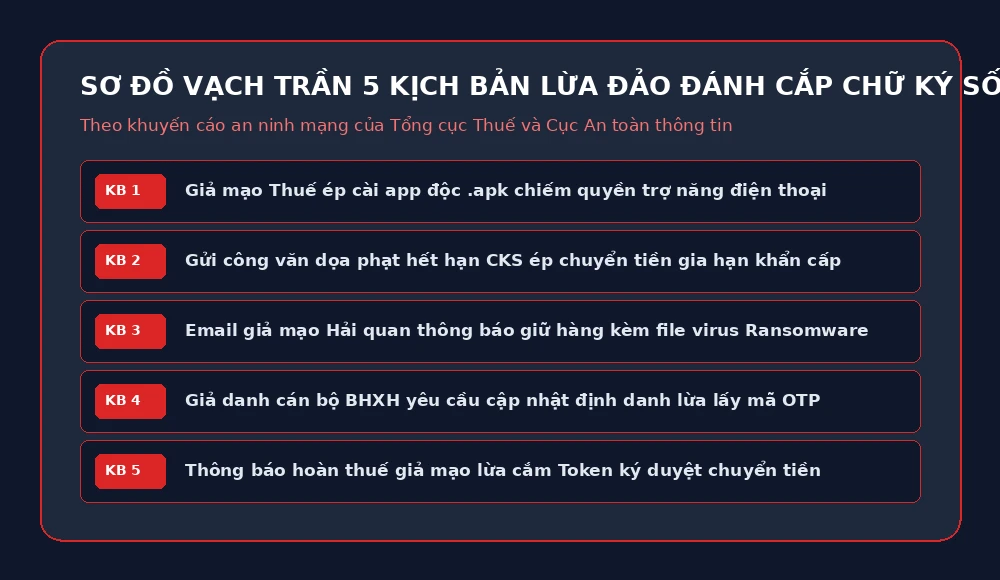
I. VẠCH TRẦN 5 KỊCH BẢN LỪA ĐẢO CÔNG NGHỆ CAO ĐÁNH CẮP CHỮ KÝ SỐ VÀ TIỀN NGÂN HÀNG TINH VI NHẤT NĂM 2026
Bằng việc phân tích hàng trăm vụ việc thực tế được ghi nhận bởi Trung tâm Giám sát an toàn không gian mạng quốc gia (NCSC), Chữ Ký Số Tốt vạch trần 5 kịch bản lừa đảo kinh điển mà kế toán rất dễ mắc bẫy:

KỊCH BẢN 1: MẠO DANH CÁN BỘ THUẾ ÉP CÀI ỨNG DỤNG “ETAX MOBILE” GIẢ MẠO (.APK)
- Phương thức tiếp cận: Đối tượng gọi điện thoại xưng danh là cán bộ Đội Tuyên truyền – Hỗ trợ người nộp thuế của Chi cục Thuế, thông báo doanh nghiệp nằm trong diện thanh tra hoặc được hưởng chính sách giảm 2% thuế GTGT.
- Thủ đoạn dẫn dụ: Đối tượng hướng dẫn kế toán không cần lên cơ quan thuế mà tải ứng dụng hỗ trợ trực tuyến. Kẻ gian gửi link qua Zalo/Telegram dẫn đến một trang web có giao diện giống hệt cổng Tổng cục Thuế, yêu cầu tải file cài đặt có đuôi
.apk(dành cho điện thoại Android). - Hậu quả: Khi mở file
.apk, ứng dụng sẽ yêu cầu cấp quyền Trợ năng (Accessibility Service) và quyền đọc tin nhắn SMS. Ngay khi được cấp quyền, mã độc chạy ngầm sẽ ghi lại toàn bộ thao tác gõ bàn phím (Keylogger), chụp màn hình, tự động vô hiệu hóa các lớp bảo mật ngân hàng và đọc mã OTP để chuyển sạch tiền trong tài khoản của doanh nghiệp.
KỊCH BẢN 2: THÔNG BÁO “CHỮ KÝ SỐ SẮP BỊ KHÓA, ÉP CHUYỂN TIỀN GIA HẠN GẤP”
- Phương thức tiếp cận: Gửi email hoặc công văn giả mạo có quốc huy, dấu đỏ mạo danh Tổng cục Thuế, Bộ TT&TT hoặc các nhà mạng CA lớn (FastCA, Viettel, VNPT…).
- Thủ đoạn dẫn dụ: Nội dung công văn cảnh báo: “Chữ ký số của doanh nghiệp đã hết hạn/chưa cập nhật chuẩn Thông tư mới, yêu cầu đóng phí gia hạn 1.500.000 đ – 2.500.000 đ trong vòng 24 giờ. Nếu không chấp hành sẽ bị xử phạt 25.000.000 đ và đình chỉ mã số thuế”.
- Hậu quả: Kế toán vì lo sợ bị phạt đã vội vàng chuyển tiền vào số tài khoản cá nhân của kẻ lừa đảo. Sau khi nhận tiền, đối tượng chặn liên lạc và doanh nghiệp hoàn toàn không được gia hạn chữ ký số.
KỊCH BẢN 3: EMAIL GIẢ MẠO TỔNG CỤC HẢI QUAN ĐÍNH KÈM MÃ ĐỘC TỐNG TIỀN (RANSOMWARE)
- Phương thức tiếp cận: Gửi email mạo danh Cục Hải quan gửi cho các doanh nghiệp xuất nhập khẩu với tiêu đề khẩn cấp: “Thông báo tạm giữ lô hàng do sai lệch tờ khai hải quan VNACCS”.
- Thủ đoạn dẫn dụ: Email đính kèm một file nén (.zip hoặc .rar) chứa file thực thi (.exe giả dạng biểu tượng PDF). Khi nhân viên mở file, mã độc tống tiền (Ransomware) lập tức mã hóa toàn bộ dữ liệu kế toán, chứng từ và file hóa đơn XML lưu trên máy tính.
- Hậu quả: Kẻ gian đòi tiền chuộc hàng trăm triệu đồng bằng tiền ảo để giải mã dữ liệu, đồng thời đánh cắp chứng thư số đang lưu trên máy tính.
KỊCH BẢN 4: GIẢ DANH CÁN BỘ BẢO HIỂM XÃ HỘI YÊU CẦU CẬP NHẬT ĐỊNH DANH VSSID
- Phương thức tiếp cận: Gọi điện thông báo hồ sơ đóng BHXH của công ty có người lao động sai thông tin CCCD gắn chip, yêu cầu kế toán truy cập đường link lạ để đồng bộ tài khoản giao dịch điện tử.
- Thủ đoạn dẫn dụ: Trang web giả mạo yêu cầu đăng nhập mã đơn vị, mật khẩu và cắm USB Token để xác thực chữ ký số trực tuyến.
- Hậu quả: Kẻ gian chiếm đoạt tài khoản bảo hiểm điện tử, thay đổi thông tin thụ hưởng chế độ ốm đau thai sản của người lao động trong công ty.
KỊCH BẢN 5: THÔNG BÁO HOÀN THUẾ GTGT GIẢ MẠO ĐỂ LỪA CẮM TOKEN KÝ PHÊ DUYỆT
- Phương thức tiếp cận: Gửi email thông báo doanh nghiệp được hoàn thuế GTGT tiền tỷ sau đợt rà soát cuối năm.
- Thủ đoạn dẫn dụ: Đối tượng gửi link cổng ký điện tử giả mạo, yêu cầu kế toán cắm USB Token vào máy tính và nhập mã PIN để “xác nhận số tiền hoàn thuế về tài khoản”.
- Hậu quả: Thực chất lệnh ký đó là lệnh phát hành hàng trăm số hóa đơn GTGT khống của các mặt hàng rủi ro cao, hoặc ký duyệt lệnh chuyển tiền điện tử trong hệ thống Internet Banking đã bị cài mã độc chiếm quyền kiểm soát trước đó.
III. DỊCH VỤ CẤP CỨU & KHÔI PHỤC AN TOÀN CHỮ KÝ SỐ CỦA MAI GIA
Khi phát hiện các dấu hiệu mất an toàn thông tin, doanh nghiệp có thể liên hệ ngay với Trung tâm ứng cứu sự cố chữ ký số của Mai Gia:
- Khóa khẩn cấp 24/7 trong 60 giây: Hệ thống đại lý cấp 1 Mai Gia kết nối trực tiếp cổng quản trị của 18 nhà mạng CA, thực hiện tạm khóa chứng thư số ngay lập tức để ngăn chặn lệnh ký trái phép của kẻ gian.
- Cấp đổi chứng thư số và cặp khóa mới: Sau khi làm sạch mã độc trên máy tính, Mai Gia hỗ trợ thu hồi chứng thư số cũ bị lộ và cấp chứng thư số mới (cặp khóa Private/Public Key mới hoàn toàn) và đồng bộ lại trên các cổng dịch vụ công.
- Cài đặt giải pháp Chữ ký số từ xa SmartCA: Chuyển đổi toàn diện từ USB Token sang giải pháp ký số đám mây không cần thiết bị phần cứng, ký mọi lúc mọi nơi trên điện thoại với độ bảo mật tuyệt đối đạt chuẩn quân sự FIPS 140-2 Level 3.
V. CÂU HỎI THƯỜNG GẶP (FAQS VỀ AN TOÀN BẢO MẬT CHỮ KÝ SỐ)
Câu hỏi 1: Nếu kẻ gian lấy được mã PIN USB Token nhưng không có thiết bị USB Token vật lý thì có ký số được không?
Trả lời: Không thể ký được nếu máy tính không bị cài mã độc điều khiển từ xa. Chữ ký số USB Token hoạt động theo cơ chế xác thực 2 yếu tố phần cứng: Phải có thiết bị Token cắm trên máy tính VÀ phải nhập đúng mã PIN bí mật. Tuy nhiên, nếu máy tính bị kẻ gian cài trojan điều khiển từ xa trong lúc Token vẫn cắm trên máy, kẻ gian có thể ra lệnh ký mà không cần chạm vào máy tính.
Câu hỏi 2: Doanh nghiệp bị mất thiết bị USB Token thì phải xử lý như thế nào?
Trả lời: Kế toán hoặc người đại diện pháp luật phải liên hệ ngay lập tức với nhà mạng CA hoặc Đại lý Mai Gia qua Hotline 0357.226.866 để yêu cầu HỦY/THU HỒI chứng thư số cũ trong vòng 15 phút. Sau đó nộp hồ sơ xin cấp lại thiết bị USB Token và chứng thư số mới.
Câu hỏi 3: Có nên dùng chung một USB Token cho cả kế toán thuế và kế toán bán hàng không?
Trả lời: Tuyệt đối không nên. Dùng chung Token làm tăng nguy cơ lộ mã PIN và không thể quy trách nhiệm khi phát sinh sự cố ký nhầm, ký sai hoặc bị cài mã độc. Doanh nghiệp nên tách riêng: Token chữ ký số công ty dùng khai thuế/hải quan do kế toán trưởng giữ, và Token ký hóa đơn điện tử hoặc sử dụng giải pháp ký số HSM/Server ký tự động do GomHD tích hợp.
Câu hỏi 4: Cán bộ thuế có quyền yêu cầu kế toán cung cấp mật khẩu eTax để “hỗ trợ sửa lỗi tờ khai” không?
Trả lời: Hoàn toàn không. Cán bộ thuế có hệ thống quản lý nội bộ riêng để kiểm tra lỗi tờ khai của người nộp thuế, tuyệt đối không được phép hỏi mật khẩu eTax hoặc mã PIN Token của doanh nghiệp. Bất kỳ ai yêu cầu cung cấp mật khẩu đều có dấu hiệu lừa đảo.
Tải Trọn Bộ Tài Liệu Hướng Dẫn & Biểu Mẫu Chuẩn Năm 2026
Được trực tiếp Ban Chuyên Môn Kế Toán & Kỹ Thuật Mai Gia thẩm định và ban hành miễn phí cho cộng đồng doanh nghiệp.
Chuẩn Nghị định 30/2020/NĐ-CP
Sổ tay 10 nguyên tắc vàng bảo mật chữ ký số & Quy chế an toàn thông tin phòng kế toán chuẩn Nghị định 30/2020/NĐ-CP
Định dạng Microsoft Word có sẵn cấu trúc bảng biểu, văn phong hành chính chuẩn mực, tải về chỉnh sửa thông tin sử dụng ngay.
Tự Động Hóa Công Thức
Bảng checklist 15 tiêu chí tự kiểm tra an toàn máy tính kế toán và thiết bị USB Token chống mã độc
Định dạng Microsoft Excel tích hợp công thức logic tự động đối soát, kiểm tra cảnh báo và chấm điểm an toàn số liệu.
